Punktuelle Entlastung
Steuerung bleibt bei Ihnen
Betroffenheitsanalyse zu NIS-2, Gap-Analyse zu DORA, ein Audit oder eine Sicherheitsprüfung: ein abgegrenzter Auftrag mit dokumentiertem Ergebnis.
Wir beraten nicht nur zu IT- und Informationssicherheit, sondern setzen um: Sicherheitsniveau prüfen, Zielarchitektur und Prozesse konzipieren, Maßnahmen umsetzen und den Betrieb dauerhaft absichern.
Geprüft statt vermutet
Betroffenheit und Sicherheitsniveau werden dokumentiert festgestellt
Prüfungsfest geführt
Richtlinien, Kontrollen und Vorfälle sind am Prüfungstag auffindbar und auswertbar
Recht inklusive
Verträge, Meldepflichten und Haftung durch die Anwälte unseres Hauses
Im Alltag gelebt
Wir prüfen, ob Maßnahmen wirken, statt sie einmalig zu beschreiben
Was wir übernehmen
IT-Sicherheit ist kein Produkt, sondern ein Prozess. Wir verantworten ihn zusammen mit Ihren internen Verantwortlichen.
Typische Anlässe: Meist gibt ein Anlass den Ausschlag: ein Audit, eine Kundenanforderung, ein Sicherheitsvorfall oder eine neue Richtlinie mit fester Frist.
NIS-2 oder Kundenanforderungen verlangen belastbare Nachweise
Sicherheitsmaßnahmen sind dokumentiert, aber im Alltag nicht gelebt
IT-Verantwortliche sind im Tagesgeschäft gebunden
Es fehlt eine unabhängige Prüfung des tatsächlichen Sicherheitsniveaus
Leistungen im Detail
Von der Bestandsaufnahme bis zum laufenden Betrieb. Einzeln beauftragbar, aufeinander aufbauend.
Sicherheit entsteht nicht aus einzelnen Werkzeugen, sondern aus einem geführten Managementsystem. Wir nehmen den Schutzbedarf auf, bauen das ISMS nach ISO 27001 auf und stellen auf Wunsch den Informationssicherheitsbeauftragten, der es dauerhaft führt.
Das übernehmen wir
Bestandsaufnahme und Schutzbedarfsfeststellung
Externer Informationssicherheitsbeauftragter für Aufbau und laufenden Betrieb
ISMS nach ISO 27001 aufbauen und bis zur Zertifizierung begleiten
Audit nach BSI IT-Grundschutz, vom Grundcheck bis zum Vollaudit
Sicherheitsrichtlinien, Risiko- und Maßnahmenmanagement
IT-Sicherheits-, Datensicherungs- und Löschkonzepte
Beispiele aus unserer Praxis
Die erste Frage ist nicht, welche Maßnahmen nötig sind, sondern ob die Richtlinie überhaupt für Sie gilt. Wir stellen die Betroffenheit nachvollziehbar fest und bauen anschließend Risikomanagement, Meldekette und Lieferantenpflichten so auf, dass sie einer Prüfung standhalten.
Das übernehmen wir
Betroffenheitsanalyse für Ihr Unternehmen
Auditplan je Abteilung und Durchführung des Audits
Aufbau eines Risikomanagements
Einrichtung der Kontaktstelle und Meldekette
Anpassung von Verträgen und Evaluierung der Partner
Schulungsportal
Die Richtlinie nimmt die Leitungsebene persönlich in die Pflicht und verlangt Schulungen auch für die Beschäftigten. Wir rollen die Module über das Portal aus und dokumentieren, wer sie wann absolviert hat, damit der Nachweis am Prüfungstag vorliegt.
Module zu IT-Sicherheit, BSI IT-Grundschutz, NIS-2 und sicherem KI-Einsatz
Eigenes Modul für Geschäftsführung und Leitungsebene, die selbst in der Pflicht stehen
Zuordnung je Rolle, Gesellschaft und Standort, statt eines Pflichttermins für alle
Teilnahmestand und Zertifikate als Kontrollnachweis für Audits und Kundenprüfungen
Für Finanzunternehmen und ihre IKT-Dienstleister trifft Regulatorik auf Vertragsrecht. Wir zeigen im Gap-Abgleich, wo Sie stehen, bauen das IKT-Risikomanagement auf und gestalten die Auslagerungsverträge gemeinsam mit den Anwälten unseres Hauses.
Das übernehmen wir
Gap-Analyse zu DORA und sektorspezifischen Vorgaben
Aufbau des IKT-Risikomanagements
IT- und Notfallkonzepte prüfen und schärfen
Drittanbieter- und Outsourcing-Verträge rechtssicher gestalten
Schulungen und Workshops für Fach- und Führungsebene
Zwischen dokumentierter und tatsächlicher Sicherheit liegt oft eine Lücke. Wir prüfen technisch nach, führen Kontrollen mit Fristen und Verantwortlichen und halten Maßnahmen so fest, dass Audits und Kundenprüfungen ohne Suchen im Dateiablagesystem auskommen.
Das übernehmen wir
Schwachstellenanalysen, technische Sicherheitschecks und Penetrationstests
Revisionssichere Dokumentation aller Maßnahmen und Kontrollen
Kontrollüberwachung mit Fristen und Verantwortlichen
Begleitung von Audits und Kundenprüfungen
Vorfallbearbeitung inklusive Meldewege
Fortschreibung bei neuer Bedrohungslage und Regulatorik
Modelle der Zusammenarbeit
Sie entscheiden, welche Verantwortung für Informationssicherheit nach außen geht. Die drei Modelle stehen gleichwertig nebeneinander und laufen häufig parallel. IT-Support und der laufende Systembetrieb bleiben bei Ihnen. Der Einstieg ist in jedem Umfang möglich, ein Wechsel zwischen den Modellen jederzeit.
Steuerung bleibt bei Ihnen
Betroffenheitsanalyse zu NIS-2, Gap-Analyse zu DORA, ein Audit oder eine Sicherheitsprüfung: ein abgegrenzter Auftrag mit dokumentiertem Ergebnis.
Prozessverantwortung bei uns
Wir bauen das ISMS auf, begleiten bis zur Zertifizierung und betreiben es weiter: Kontrollen überwachen, Vorfälle bearbeiten, Audits und Kundenprüfungen begleiten.
Informationssicherheit und Team bei uns
Wir übernehmen auch Ihr Personal: die Informationssicherheit als Ganzes – Richtlinien, ISMS, bestellter Informationssicherheitsbeauftragter und Nachweise, inklusive Ihrer Sicherheitsverantwortlichen. Helpdesk, Endgeräte und Systembetrieb übernehmen wir nicht.
Unser Vorgehen
Zuerst das tatsächliche Sicherheitsniveau, dann das Zielbild, dann die Umsetzung und danach die Kontrollen, die den Nachweis am Prüfungstag tragen.
Wir erheben Schutzbedarf, Risiken, bestehende Maßnahmen und Nachweise und decken Lücken zwischen Dokumentation und Praxis auf.
Wir entwerfen Zielbild, Richtlinien, Rollen und Kontrollen, abgestimmt auf Regulatorik, Kundenanforderungen und Aufwand.
Wir setzen Maßnahmen um, führen das ISMS ein, binden Dienstleister ein und dokumentieren revisionssicher in CLAIR.
Wir überwachen Kontrollen, begleiten Audits und passen Maßnahmen an neue Bedrohungslagen und Vorgaben an.
Technologie im Hintergrund
Richtlinien, Kontrollen, Vorfälle und Maßnahmen werden in CLAIR geführt, mit Fristen, Verantwortlichen und Statusübersicht. Auswertungen für Audits entstehen auf Knopfdruck.
Module im Einsatz: Compliance Management · Vorfallmanagement · Dienstleistersteuerung · Reporting & Cockpits
Mehr über CLAIR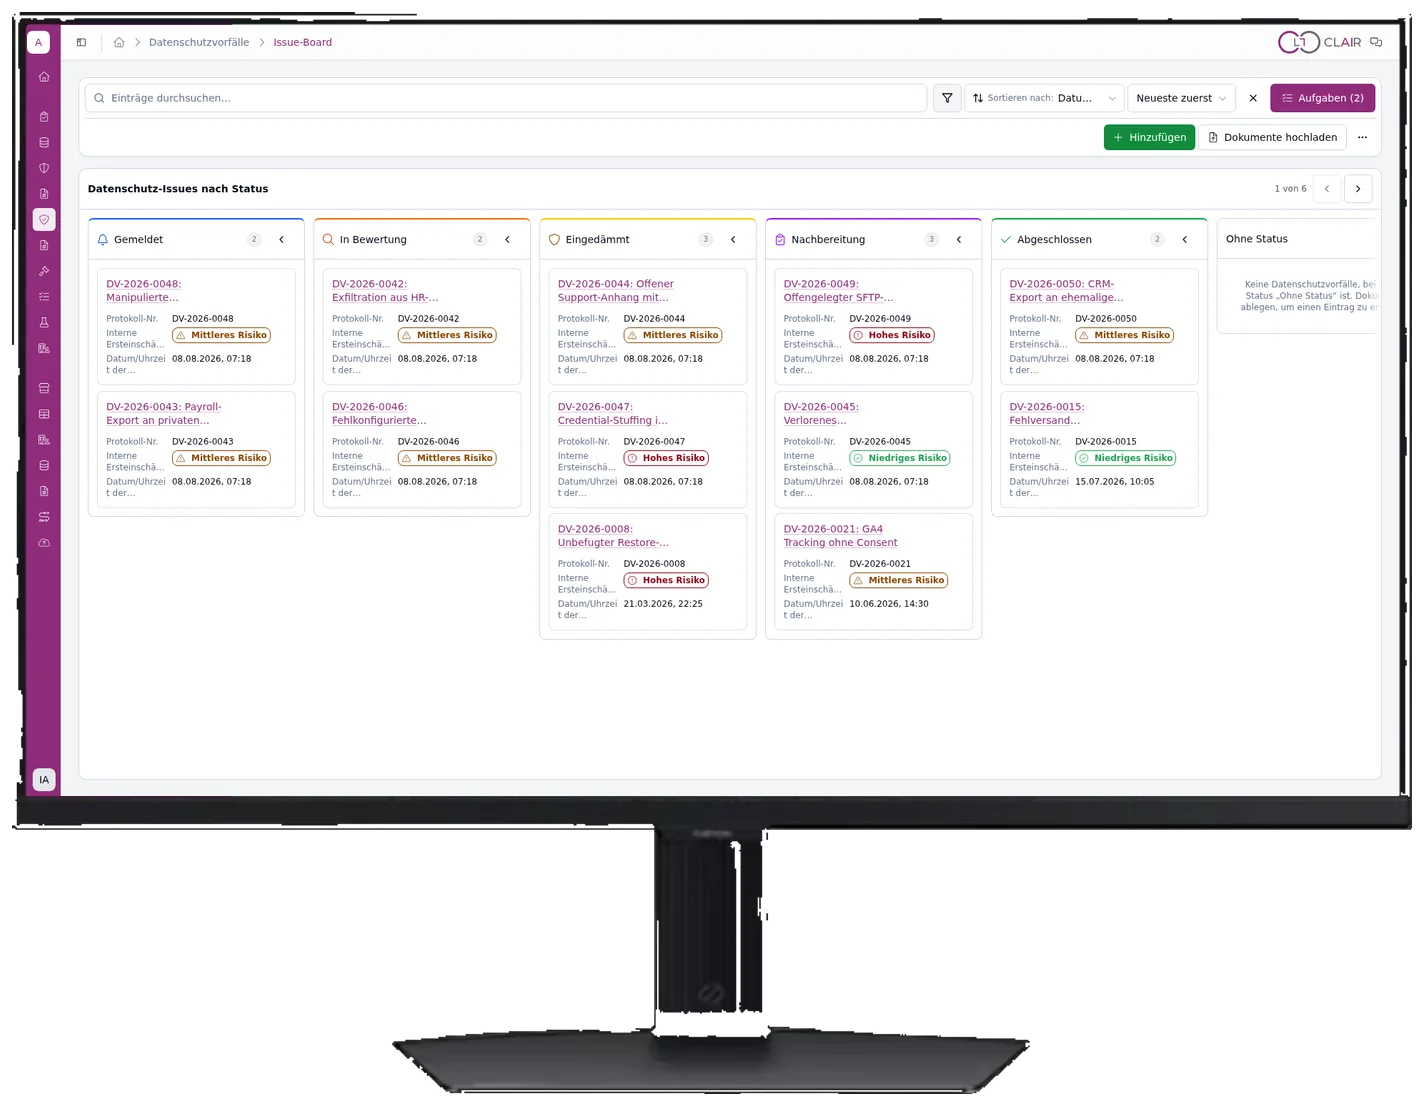
Beispiele aus unserer Praxis
Alle Case Studies zu IT-SicherheitDrei Beispiele aus laufenden Mandaten: von der Betroffenheitsanalyse über den Aufbau bis zum laufenden Betrieb.
Technologie
Ein Netzbetreiber bündelt Informationen zu Grundstücken, Verträgen und Nutzungsrechten in einer zentralen digitalen Lösung.
Case Study lesen
Technologie
Ein integrierter digitaler Prozess verbindet bestehende Systeme, reduziert manuelle Abstimmungen und beschleunigt die Bearbeitung von Claims.
Case Study lesen
IT-Sicherheit
Ein internationaler Technologieanbieter steuert NIS2-relevante Sicherheitsvorfälle, Meldefristen und Behördenkommunikation auch bei Ausfall interner Systeme.
Case Study lesenHäufige Fragen
Die Informationssicherheit können wir vollständig übernehmen, auf Wunsch inklusive Team. IT-Support, Helpdesk und den laufenden Systembetrieb übernehmen wir nicht.
Das klären wir in der Betroffenheitsanalyse anhand von Sektor, Größe und Lieferbeziehungen. Das Ergebnis ist eine dokumentierte Einordnung, keine Vermutung.
Verträge, Meldepflichten und Haftungsfragen bearbeiten die Rechtsanwältinnen und Rechtsanwälte derselben Gruppe, ohne zweiten Dienstleister.
Eine Bestandsaufnahme dauert üblicherweise wenige Wochen. Der Aufbau eines belastbaren Managementsystems ist ein Programm über mehrere Monate.
Wir prüfen Ihre IT- und Informationssicherheitsprozesse und zeigen, welche Maßnahmen wirklich Wirkung haben.
Unverbindlich Erstgespräch vereinbarenLieber direkt
Beschreiben Sie kurz Ihr Anliegen. Wir leiten es an die Kolleginnen und Kollegen weiter, die zu Ihrem Thema arbeiten.
Formular wird geladen …